Троян Zeus


Здравствуйте!
Прислал email сам провайдер Водафон о якобы сегодня обнаруженном у меня на одном из Endgerät трояна Zeus(каким образом обнаружил?).
И далее всякая чушь: установите последний, лицензионный Windows, скачайте у нас Антивирус...
НО! Проверил без платым Malwarebytes и он нашёл ЧЕТЫРЕ прикреплённых к разным exe-шникам трояны!
Совпадение?

Здравствуйте!
Здравствуйте!
Прислал email сам провайдер Водафон о якобы сегодня обнаруженном у меня на одном из Endgerät трояна Zeus(каким образом обнаружил?).
Ну прям видеть троян Vodafone не может, он судит скорее всего по его сетевому поведению.
Например:
1. Устройство связывается
с IP/доменами, которые уже находятся в
базах вредоносной инфраструктуры
(C2-серверы ботнетов).
2. Подозрительные
DNS-запросы (соединение с доменами сгенерированными алгоритмически (DGA),
или к доменам с часто меняющимися IP
(fast-flux).
3. Характерное именно "данному" трояну поведение (регулярные
пинги на сервер, небольшие
зашифрованные запросы через HTTP/HTTPS с
определённой периодичностью и структурой).
4. В некоторых случаях управляющие
серверы перехватываются (sinkhole)
правоохранителями или исследователями,
и по обращениям к ним выявляются
заражённые устройства, после чего
информация передаётся провайдерам.
Bundesamt für Sicherheit in der Informationstechnik
далее всякая чушь: установите последний, лицензионный Windows, скачайте у нас Антивирус...
и где же тут чушь? Кто знает, что находится внутри "Васян-сборки" винды?
Неправильно так относиться к своей сетевой безопасности!
Известны ведь даже случаи, когда всякие ботнеты/трояны прямо на этапе производства встраивались в устройства, а встроить что-то подобное в не лицензионный образ Windows куда проще!
Проверил без платым Malwarebytes и он нашёл ЧЕТЫРЕ прикреплённых к разным exe-шникам трояны!
Совпадение?


выглядит как агрессивное навязывание"своего" Антивируса со стороны провайдера + покупку Win 11.
я видел такие письма и там нет ни слова о покупке у них или их "партнёра", антивируса и т.п., вроде лицензионной Windows.
ещё В-фон Гутхабен крадёт, у кого не Flat-тариф мобильного. Это мы тут ещё много лет назад установили...
можно подробнее, а то я кажется, что-то пропустил?
В личке отправил...
какой-то скучный троян, всего один раз был замечен?
Этим компьютером вообще не пользуются?! 🤭
Они просто, по моему мнению, таким образом навязывают свой Secure Net+
Если бы всё было так просто...
Для них все эти трояны/ботнеты тоже не в радость. Они могут как и нагружать оборудование у самого провайдера (особенно за счёт большого количества мелких соединений и пакетов), так и приводить к тому, что целые диапазоны его IP-адресов попадают в "чёрные списки" у других провайдеров/хостеров. А это уже ведёт к проблемам у клиентов (почта, доступ к сервисам и т.д.), и если это бизнес-клиенты - ещё и сильно бьёт по репутации.
Vodafone ведь сами получают такие же жалобы (abuse-репорты) от других участников обмена трафиком или от организаций вроде BSI, что с их IP-адресов ведётся вредоносная активность, и они вынуждены на это реагировать.
Знакомому моего отца тоже Vodafone "письма счастья" слал, но не про троян, а про участие его Android-устройства в ботнете.
Я начал проверку с анализа сетевого трафика ТВ-приставок и оказался прав: уже на второй приставке обнаружилось аномальное поведение - за 1 час она отправила более 862 тыс. пакетов на 218 уникальных IP-адресов (причём в основном на немецкие, обычных клиентов вроде нас с вами).
Ради эксперимента я даже подключил её на пару минут напрямую (без VPN) к роутеру и через пару дней сам получил письмо от провайдера, где было указано время и тип зловреда. 😏
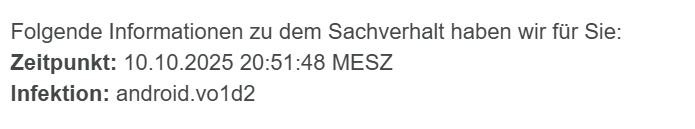
Так что такие уведомления шлют не выгоды ради, а по вполне конкретным сетевым признакам заражения.
 назад
 список
